Testy penetracyjne sieci i infrastruktury IT / IoT
Sprawdzamy Twoją sieć tak, jak zrobiłby to atakujący próbując uzyskać nieautoryzowany dostęp i przejąć kontrolę nad systemami IT. Testujemy od strony Internetu i od środka sieci lokalnej, a wynik opisujemy w raporcie, z którego korzystają zarówno administratorzy, jak i Zarząd.
Testujemy: serwery WWW, aplikacyjne i proxy, bazy danych, sieci LAN i WAN, Wi-Fi, routery, firewalle i switche, systemy operacyjne oraz urządzenia IoT i sterowaniki przemysłowe.
Testy penetracyjne sieci wykonywaliśmy m.in. dla: banków, domów maklerskich, firm leasingowych, energetycznych, telekomunikacyjnych, produkcyjnych i e-commerce.
Dowiedz się więcejCo sprawdzamy podczas testu penetracyjnego sieci
Zakres pentestów sieci ustalamy przed startem, ale w typowym projekcie infrastruktury zwykle weryfikujemy:
- powierzchnię ataku - jakie porty, uruchomione usługi i wersje oprogramowania udostępniasz, czy któraś z nich nie powinna być dostępna z badanej sieci.
- Konfigurację urządzeń sieciowych - firewalle, routery, switche, VPN, punkty dostępowe. Częściej niż podatności znajdujemy tu reguły dodane „tymczasowo” i nigdy nie usunięte.
- Segmentację sieci - czy z sieci gości albo z jednego zaatakowanego stanowiska da się dojść do serwerów produkcyjnych, backupu lub sieci OT.
- Uwierzytelnianie i zarządzanie dostępem - hasła domyślne, konta serwisowe bez rotacji, dostępy administracyjne wystawione na zewnątrz.
- Systemy operacyjne i usługi serwerowe - brakujące aktualizacje, błędy hardeningu, ekspozycja usług zarządzania (RDP, SSH, interfejsy IPMI/iLO/iDRAC).
- Bazy danych - uprawnienia, szyfrowanie połączeń, dostęp z segmentów, które go nie potrzebują.
- Urządzenia IoT i OT - kamery, kontrola dostępu, UPS-y, monitoring środowiskowy, sterowniki. Sprzęt, który zwykle nie ma właściciela w organizacji i nie trafia do harmonogramu aktualizacji.
Ryzyko każdej znalezionej podatności wyceniamy według CVSS lub OWASP Risk Rating Methodology, więc wyniki możesz wprost przenieść do rejestru ryzyk.
Skontaktuj się z nami
Warianty testów bezpieczeństwa infrastruktury
Zakres pentestów sieci ustalamy przed startem, ale w typowym projekcie infrastruktury weryfikujemy:
Test zewnętrzny (external)
Startujemy z pozycji atakującego z Internetu, bez dostępu do sieci. Odpowiadamy na pytanie, jak daleko da się wejść, mając tylko nazwę firmy i publiczne adresy IP.
Test wewnętrzny (internal)
Symulujemy sytuację, w której atakujący ma już przyczółek: przejęty laptop pracownika, gniazdko w sali konferencyjnej albo konto z niskimi uprawnieniami. Sprawdzamy, jak szybko z tej pozycji dojdzie do kontrolera domeny i danych.
Testy penetracyjne sieci Wi-Fi
Weryfikujemy siłę szyfrowania i haseł, separację sieci gościnnej od firmowej, zasięg sygnału poza budynkiem oraz odporność na podstawienie fałszywego punktu dostępowego i wymuszone rozłączanie klientów.
Testy urządzeń IoT i środowisk OT
Osobne podejście dla sprzętu, którego nie można restartować w dowolnym momencie. Zakres i tempo prac dopasowujemy do wymagań ciągłości produkcji, a część testów wykonujemy na środowisku odwzorowującym produkcję.
Rodzaje testów w zależności od poziomu wiedzy o środowisku
- Black-box – zaczynamy bez informacji, tak jak realny napastnik.
- Grey-box – dostajesz od nas listę tego, co przyspieszy pracę: adresacja, konto testowe, schemat sieci.
- White-box – pełna wiedza o środowisku, największe pokrycie zakresu w tym samym budżecie.
Kiedy warto zamówić test penetracyjny sieci
- Przed uruchomieniem nowej lokalizacji, serwerowni lub połączenia z siecią partnera.
- Po migracji do chmury, po zmianie dostawcy usług IT albo po fuzji, gdy dwie sieci zostały połączone „na szybko".
- Gdy klient, ubezpieczyciel lub kontrahent wymaga niezależnej oceny bezpieczeństwa.
- Gdy w organizacji nikt nie potrafi jednoznacznie odpowiedzieć, ile usług jest wystawionych na zewnątrz.
- Cyklicznie, jako element utrzymania odpowiedniego poziomu bezpieczeństwa. Nowe podatności i techniki ataku pojawiają się codziennie, przy średnim poziomie zmian w środowisku rekomendujemy powtarzanie testów co 3 do 24 miesięcy, zależnie od wrażliwości danych i liczby wdrożeń oraz ekspozycji środowiska.
Testy penetracyjne a obowiązki z NIS2 i ustawy o KSC
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, wdrażająca dyrektywę NIS2, weszła w życie 3 kwietnia 2026 r. Podmioty kluczowe i ważne mają czas na dostosowanie do 3 kwietnia 2027 r., a pierwszy audyt bezpieczeństwa systemów informacyjnych podmioty kluczowe muszą przeprowadzić do 3 kwietnia 2028 r., kolejne nie rzadziej niż co trzy lata.
Test penetracyjny są uzupełnieniem audytu bezpieczeństwa. Wyniki testu wprost zasilają analizę ryzyka i plan postępowania z ryzykiem. Jeżeli chcesz połączyć oba tematy, zobacz również audyt zgodności z NIS2 i UoKSC.
Korzyści pentestów infrastruktury sieci
Realna lista słabych punktów, a nie tylko surowy wynik skanera
Każdą istotną podatność potwierdzamy ręcznie i jeśli to możliwe pokazujemy, jak ją wykorzystać. Fałszywe podatności (false positive) odsiewamy po naszej stronie, zanim trafią do raportu.
Dowód dla kontrahentów i regulatora
Raport z niezależną oceną według CVSS lub OWASP RRM możesz pokazać Zarządowi, klientowi, ubezpieczycielowi albo audytorowi.
Kolejność napraw, a nie sama ich lista
Rekomendacje są uszeregowane według ryzyka . Wiesz, od czego zacząć, żeby zamknąć największą lukę.
Weryfikacja po naprawie
Re-testy potwierdzają, że poprawki działają. Bez tego nadal masz tylko deklarację działu IT.
Argument dla Zarządu
Streszczenie napisane bez żargonu, z konkretnym opisem, co może się stać i jakie to niesie skutki.
Niższy koszt niż incydent
Usunięcie błędnej reguły na firewallu kosztuje minuty pracy administratora. Odtworzenie środowiska po ransomware (jeśli w ogóle możliwe), obsługa zgłoszenia do CSIRT i komunikacja z klientami oraz organami ścigania i nadzoru to zupełnie inny rząd wielkości.
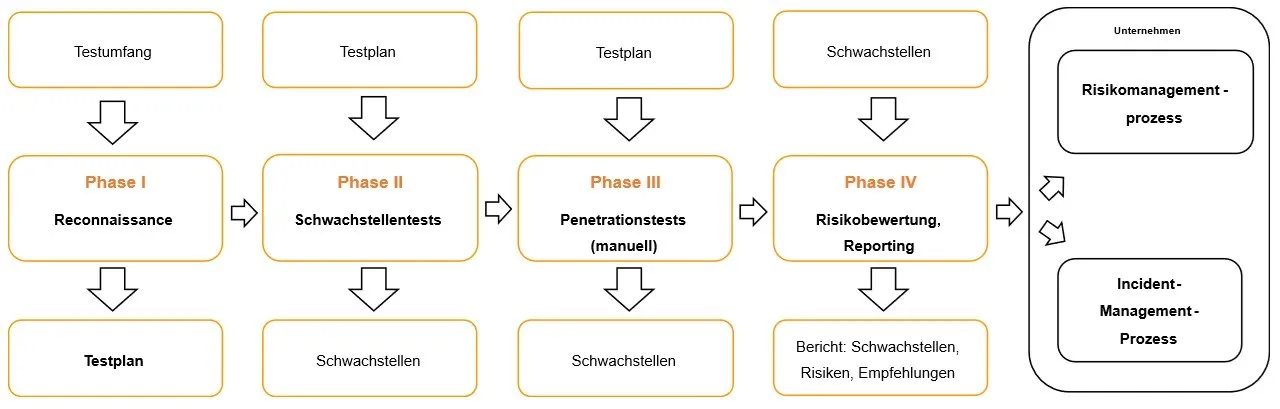
Raport z testów penetracyjnych infrastruktury
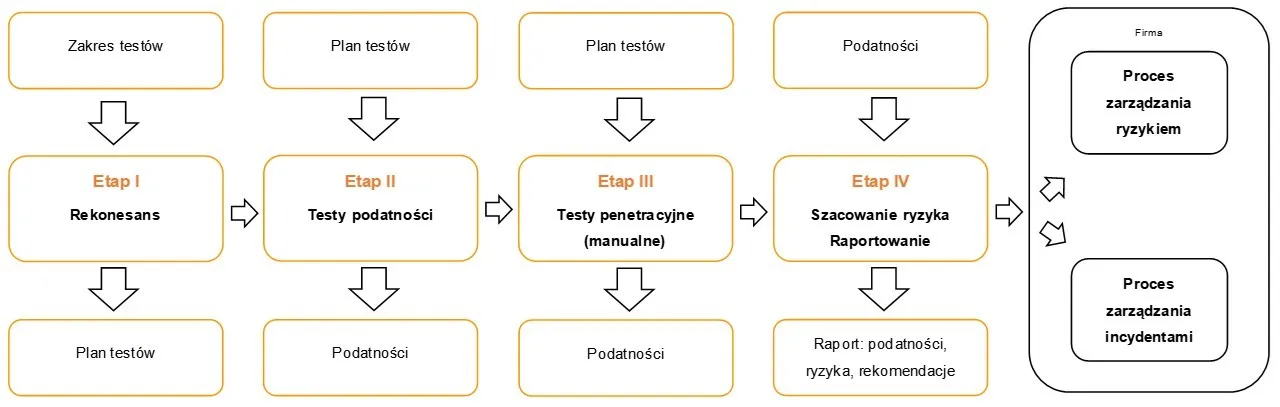
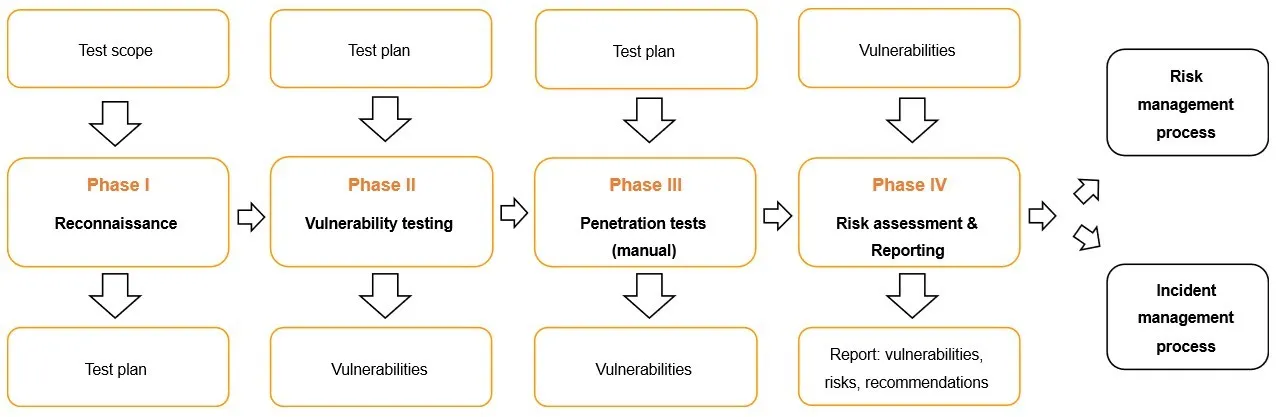
Raport ma dwie główne części, bo trafia do dwóch różnych grup odbiorców.
Dla Zarządu i osób decyzyjnych:
- cel i zakres prac,
- zastosowane podejście,
- podsumowanie wyników językiem biznesowym, bez terminologii technicznej,
- ogólny obraz poziomu bezpieczeństwa infrastruktury.
Dla zespołu technicznego, dla każdej podatności:
- tytuł i techniczny opis,
- proof of concept: sposób wywołania podatności wraz z dowodami (zrzuty ekranu, zmanipulowane zapytania, listingi poleceń, fragmenty logów),
- opis możliwych skutków wykorzystania,
- poziom ryzyka według CVSS lub OWASP RRM w skali: krytyczny, wysoki, średni, niski, informacyjny,
- odniesienie do publicznych baz podatności,
- rekomendacja naprawcza z opisem sposobu wdrożenia.
W raporcie znajdziesz również zakres i datę testów, listę zastosowanych metodyk i technik oraz wykorzystane narzędzia.
Dlaczego warto powierzyć nam testy bezpieczeństwa infrastruktury?
Testy manualne jako podstawa. Skanowanie automatyczne stosujemy jako uzupełnienie i przy cyklicznych przeglądach, do szybkiego wyłapania oczywistych błędów. Ocenę realnej odporności sieci daje dopiero praca człowieka.
Zespół z potwierdzonymi kwalifikacjami. Ponad 20 inżynierów bezpieczeństwa z certyfikatami OSCP, OSCE, OSWE, OSEE, CEH, CISSP i CISA, z doświadczeniem w administracji systemami i programowaniu, nie tylko w samym testowaniu.
Autorska metodyka na uznanych standardach. Opieramy ją m.in. na OSSTMM, PTES, NIST SP 800-115, ISSAF, PTF, wytycznych SANS, metodykach OWASP oraz benchmarkach CIS i STIG.
Dwie osoby kontaktowe w projekcie. Pentester Wiodący odpowiada na pytania techniczne w trakcie testów, Project Manager pilnuje terminów i ustaleń.
Ochrona danych z testów. Raporty i materiały testowe zabezpieczamy zgodnie z ISO 27001: szyfrowanie dysków, szyfrowanie plików i załączników PGP, kontrola i monitorowanie dostępu.
Skontaktuj się z nami
Najczęściej zadawane pytania
Skaner sprawdza, czy wersja oprogramowania figuruje w bazie znanych błędów. Nie zawsze takie porównanie jest trafne – skaner wykrywa podatności, których nie ma w badanej sieci lub co gorsza nie wykrywa istniejących podatności. Test penetracyjny pozwala zmniejszyć ryzyko wynikające z błędów skanera oraz weryfikuje, czy w Twoim środowisku da się ten błąd faktycznie wykorzystać i dokąd doprowadzi. Skaner zgłosi 200 pozycji, z których połowa okaże się nieistotna, a część nieistniejąca. My oddajemy listę potwierdzoną ręcznie, z dowodami i dodatkowymi – często istotnymi podatnościami niewykrytymi przez skanery.
Zakres i harmonogram ustalamy przed startem. Działania o podwyższonym ryzyku, na przykład testy odporności na przeciążenie czy prace na urządzeniach OT, wykonujemy tylko za wyraźną zgodą, w uzgodnionym oknie serwisowym i przy stałym kontakcie z Twoim zespołem.
Od 1 do 6 tygodni, zależnie od liczby adresów, lokalizacji i typów urządzeń w zakresie. Po wstępnej rozmowie podajemy konkretny termin i pracochłonność.
Tak, posiadamy certyfikaty potwierdzające kwalifikacje zespołu takie, jak:
- CISSP (Certified Information Systems Security Professional),
- OSCE (Offensive Security Certified Expert),
- OSCP (Offensive Security Certified Professional),
- OPST (OSSTMM Professional Security Tester),
- OSEE (Offensive Security Exploitation Expert),
- OSWE (Offensive Security Web Expert),
- OSWP (Offensive Security Wireless Professional),
- CEPT (Certified Expert Penetration Tester),
- CEH (Certified Ethical Hacker),
- Certified Penetration Tester (CPT),
- CSX Cybersecurity Practitioner (CSX-P),
- GPEN (GIAC Penetration Tester),
- GWAPT (GIAC Web Application Penetration Tester),
- GMOB (GIAC Mobile Device Security Analyst),
- GXPN (GIAC Exploit Researcher and Advanced Penetration Tester),
- Industrial Automation and Control Systems Security (ISA-99)
- LPT (Licensed Penetration Tester),
- ECSS (EC-Council Certified Security Specialist),
- AWE (Advanced Windows Exploitation),
- eCPPT (eLearnSecurity Certified Professional Penetration Tester),
- eJPT (eLearnSecurity Junior Penetration Tester),
- eMAPT (eLearnSecurity Mobile Application Penetration Tester),
- eWPT (eLearnSecurity Web application Penetration Tester),
- eWPTX (Web application Penetration Tester eXtreme),
- CompTIA Security+,
- Systems Security Certified Practitioner (SSCP),
- CompTIA Project+,
- CIA (Certified Internal Auditor),
- CISA (Certified Information Security Auditor),
- CISM (Certified Information Security Manager),
- Audytor Wiodący ISO 27001,
- Audytor wewnętrzny SZBI BS 7799,
- Audytor Wiodący ISO 22301
- CRISC (Certified in Risk and Information Systems Control),
- CBCP – Certified Business Continuity Professional (DRII),
- Certified ISO 31000 Risk Manager (PECB),
- ITIL Foundation,
- ITIL Intermediate,
- Prince2 Practitioner.
i wiele więcej…
Do rozpoznania i analizy sieci m.in. nmap, Nessus, OpenVAS, Wireshark, tcpdump, hping3, do eksploatacji Metasploit i narzędzia z dystrybucji Kali Linux. Uzupełniamy je własnym oprogramowaniem pisanym pod konkretne przypadki, których gotowe narzędzia nie obsługują.
Na własnej metodyce zbudowanej na OSSTMM, PTES, NIST SP 800-115 i NIST 800-42, ISSAF, PTF, metodyce LPT EC-Council, P-PEN WAT oraz zaleceniach SANS i metodykach OWASP. Ryzyko szacujemy według CVSS, OWASP Risk Rating Methodology i WASC Threat Classification, a konfigurację odnosimy do CIS Benchmark, STIG i wytycznych hardeningu producentów.
Tak. Wspieramy zespół przy naprawie, prowadzimy szkolenia z usuwania podatności i wykonujemy re-testy potwierdzające skuteczność poprawek.
Zależnie od wrażliwości danych, poziomu ryzyka i liczby zmian w środowisku, zwykle co 3 do 24 miesięcy. Pomagamy też zbudować plan ciągłego monitorowania bezpieczeństwa, jeśli chcesz przejść z pojedynczych projektów na stały proces.
Tak, przy współpracy długoterminowej warunki są korzystniejsze niż przy pojedynczym projekcie.
Tak. Raport zawiera niezależną ocenę poziomu bezpieczeństwa według międzynarodowych standardów i jest przygotowany tak, aby dało się go przekazać udziałowcom, kontrahentom i klientom.